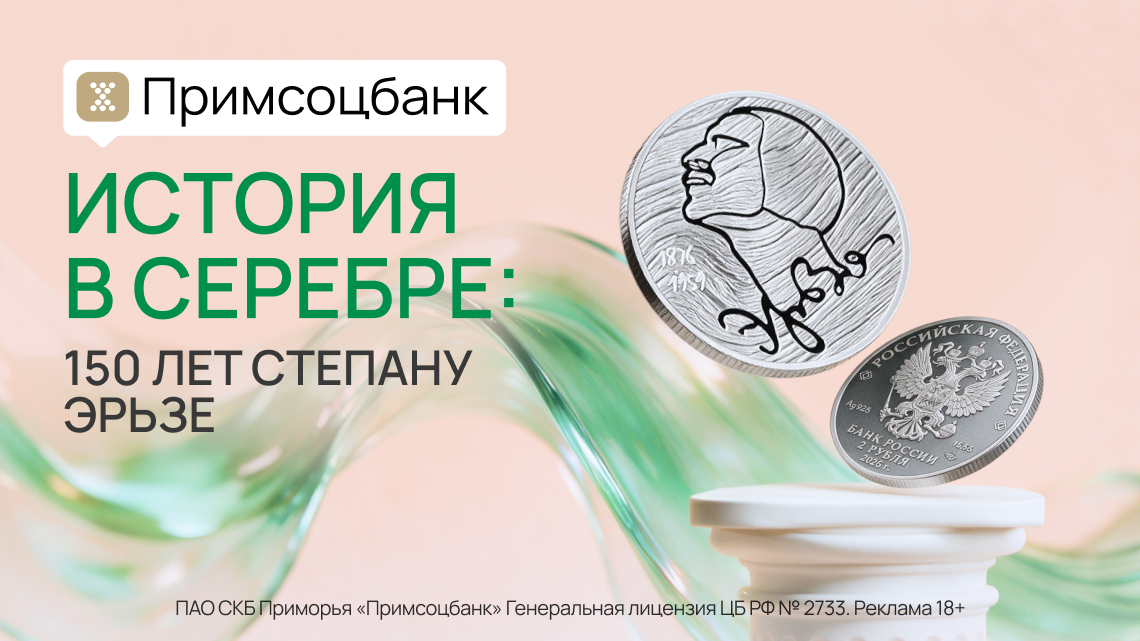
История в серебре: коллекция Примсоцбанка пополнилась новой памятной монетой в честь 150-летия скульптора Степана Эрьзи

30 сентября 2026 / Автор статьи: FinancePR

Примсоцбанк сообщает о поступлении новой памятной монеты из драгоценных металлов. В продаже — серебряная монета номиналом 2 рубля из серии «Выдающиеся личности России», посвящённая 150-летию со дня рождения выдающегося российского скульптора Степана Дмитриевича Эрьзи (каталожный № 5110-0200).

фото: История в серебре: коллекция Примсоцбанка пополнилась новой памятной монетой в честь 150-летия скульптора Степана Эрьзи

О скульпторе

Степан Эрьзя (настоящая фамилия — Нефёдов) родился в 1876 году в крестьянской семье, принадлежавшей к этнической группе эрзя в составе мордовских народов. Творческий псевдоним стал для мастера не просто именем — он подчеркнул глубинную связь с родными корнями, которую скульптор пронёс через всю жизнь.

Работы Эрьзи с триумфом выставлялись в Италии и Франции, где его называли «русским Роденом». Более двадцати лет жизни мастера связаны с Аргентиной: там он создавал скульптуры из уникальных твёрдых южноамериканских пород дерева, которые стали отдельной главой в истории мирового искусства. В 1951 году Степан Эрьзя вернулся на родину, привезя с собой большую коллекцию произведений — значительную её часть он передал в дар государству.

Описание монеты

Новая монета изготовлена из серебра 925 пробы. Масса драгоценного металла в чистоте составляет 15,55 грамма, диаметр — 33,0 мм. Монета имеет форму круга, её лицевая и оборотная стороны обрамлены выступающим кантом по окружности. На лицевой стороне размещён рельефный Государственный герб Российской Федерации и надписи: «РОССИЙСКАЯ ФЕДЕРАЦИЯ», «БАНК РОССИИ», номинал «2 РУБЛЯ», год выпуска «2026 г.», обозначение металла по Периодической системе элементов Д.И. Менделеева, проба сплава, товарный знак Московского монетного двора и масса драгоценного металла в чистоте.

Оборотная сторона выполнена особенно выразительно: на рельефном поле, стилизованном под спил дерева, расположен контурный автопортрет скульптора, соединённый с его факсимильной подписью. Слева в две строки указаны годы жизни мастера — «1876» и «1959». Боковая поверхность монеты рифленая. Монета отчеканена качеством «пруф», что подчёркивает зеркальное поле и матовый рельеф изображения. Тираж ограничен — всего 3 000 штук.

Выпущенная монета является законным средством наличного платежа на территории Российской Федерации и обязательна к приёму по номиналу во все виды платежей без ограничений. В то же время благодаря ограниченному тиражу и качеству чеканки она представляет интерес для коллекционеров и ценителей искусства.

Где купить?

Приобрести новые монеты можно в офисах Примсоцбанка. Количество экземпляров ограничено, поэтому рекомендуем оставить заявку на бронирование монеты на сайте по ссылке.

Описание монеты подготовлено по сообщению Пресс-службы Банка России: https://www.cbr.ru/press/pr/?file=639243698611564857COINS.htm

ПАО СКБ Приморья «Примсоцбанк». Генеральная лицензия ЦБ РФ № 2733 от 21.08.2015. Реклама 18 +.

Erid: nyi26TJmDJhBnWaxunaTENJcHA98G1rJ


Петербургские ученые создали алгоритм, который быстро и точно находит «слабые места» в нейросетях автопилотов

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


Петербургские ученые научили алгоритм находить скрытые «слабые места» в нейросетях, управляющих автопилотами

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


Защита от сбоев: петербургские ученые разработали алгоритм анализа нейросетей в автопилотах

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


Петербургские ученые нашли способ эффективно тестировать нейросети автопилотов на наличие «слабых мест»

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


Петербургские ученые представили алгоритм для экспресс-поиска «слабых мест» в ИИ-системах автопилотов

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


Петербургские ученые создали алгоритм для эффективного выявления «слабых мест» в нейросетях беспилотников

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


В ЛЭТИ разработали алгоритм для быстрого и эффективного обнаружения «слабых мест» в нейросетях, используемых в автопилотах

25 сентября 2026 / Автор статьи: Fedoris

Сегодня в системах для автоматического или полуавтоматического ведения транспортного средства по заданному маршруту применяются модели компьютерного зрения. Они позволяют снизить нагрузку на оператора в авиации, в морском транспорте и в современных автомобилях.

Принцип работы таких нейросетей основан на распознавании и классификации объектов по входящему изображению. Главным препятствием для их безопасного использования являются атаки со стороны злоумышленников, которые накладывают на входное изображение специальные фильтры. Они незаметны для человеческого глаза, но заставляют модель ошибочно классифицировать объект. В критических системах даже небольшие ошибки при распознавании пешехода или дорожного знака могут привести к катастрофе.

На данный момент оценка устойчивости моделей проводится вручную: специалисты подбирают параметры и затем выбирают, какой способ лучше подойдет для конкретной модели. Однако такой метод не позволяет систематически и автоматически исследовать все пространство возможных атак, из-за чего значительная часть уязвимостей остается необнаруженной, а результаты оценки зависят от субъективного опыта конкретного специалиста, а не от воспроизводимой методологии.

«Мы создали единую базу данных, содержащую все существующие инструменты для поиска уязвимостей в моделях компьютерного зрения, и разработали эволюционный алгоритм оптимизации, который автоматически перебирает комбинации методов, настраивает параметры и подбирает конфигурацию, наиболее эффективно выявляющую уязвимости конкретной модели. Такой способ требует только запуск алгоритма вместо ручного подбора, что позволяет обнаружить все возможные «слабые места» в нейросетях, используемых в автопилоте». – Руководитель лаборатории фундаментальных основ построения интеллектуальных систем (ФОИС), доцент кафедры информационной безопасности (ИБ) СПбГЭТУ «ЛЭТИ» Алла Борисовна Левина

Сначала исследователи разбили поиск уязвимостей на шесть модулей, включая инициализаторы (метод, который задает начальное значение для переменной), функции потерь (формула, которая определяет насколько сильно ответ программы отличается от правильного ответа), планировщики и градиент моделей (вектор частных производных функции потерь по всем параметрам). Каждый из них может быть собран из взаимозаменяемых инструментов. На этой основе был создан программный комплекс и общая база инструментов, а подбор конфигураций был переведен в задачу оптимизации «черного ящика», где для поиска эффективных сочетаний применялись байесовская оптимизация и специально разработанный эволюционный алгоритм.

Для проверки подхода ученые обучили собственную модель компьютерного зрения на сверточной нейросети для распознавания и классификации изображений, которая решает проблему затухания градиента в глубоких моделях за счет передачи сигнала в обход слоев, а также на крупномасштабной базе данных изображений. После этого исследователи сравнили устойчивость модели с помощью ключевых методов и стандартов в области машинного обучения, которые необходимы для создания и тестирования «враждебных примеров», а также посредством конфигураций, синтезированных предложенным алгоритмом.

Оценка велась по двум параметрам: доле изображений, на которых модель ошибалась, и заметности внесенных изменений для человеческого глаза, которую измеряли по метрике, отражающей среднее отклонение по всем пикселям изображения.

«Результаты показали, что созданная композиционная структура находит более скрытые способы обмана нейросетей. Если обычный алгоритм смог обмануть нейросеть лишь в 13% случаев из тысячи картинок, то новый подход, подобранный программой, сработал в 58%. При этом искажения, вносимые в изображения удалось снизить примерно на 15% по сравнению с обычным методом. Визуально они выглядят просто как легкий шум на несколько раз пересохраненной фотографии, а не как грубая подделка. Таким образом мы создаем инструмент аудита безопасности, который позволит разработчикам до выпуска модели в открытый доступ проверить ее, выявить наиболее серьезные уязвимости и заранее устранить их». – Младший научный сотрудник лаборатории ФОИС, аспирант кафедры ИБ СПбГЭТУ «ЛЭТИ» Роман Радионов

В дальнейшем исследователи планируют перейти от моделей «белого ящика», где доступен полный доступ к параметрам модели, к моделям «черного ящика», в которых виден только вход и выход системы без внутренней архитектуры. Цель состоит в том, чтобы алгоритм мог автоматически подбирать эффективные и малозаметные способы поиска уязвимостей и в таких условиях. Также они расширят подход на большие языковые модели, работающие с текстом, так как логика разложения проверки на модульные компоненты и автоматического подбора инструментов теоретически применима и к ним.

Результаты представлены в научном журнале Nature (Q1). Исследование профинансировано Министерством науки и высшего образования Российского научного фонда в рамках проекта «Госадание» № 075-00003-24-02, FSEE-2024-0003.


VPN, страна аккаунта и биллинг карты должны совпадать — гайд IMBA Wallet

15 сентября 2026 / Автор статьи: Press-reliz-Maximum

фото: IMBA Wallet запустил prepaid-кошельки для ИИ-агентов: программа сама платит картой, eSIM и gift-кодами за USDT

У IMBA Wallet появился Agent API — это отдельные кошельки для автономных программ. Агент пополняет счёт в USDT (сеть TRC-20) и дальше сам расплачивается в реальном мире: выпускает виртуальную Visa или MasterCard, покупает travel-eSIM или цифровой код бренда. Сервис не бронирует билеты и не арендует облака — он просто выдаёт платёжный инструмент, который агент предъявляет там, где нужно: на кассе авиакомпании, у облачного провайдера, в магазине.

фото: IMBA Wallet запустил prepaid-кошельки для ИИ-агентов: программа сама платит картой, eSIM и gift-кодами за USDT

Для людей этот же механизм решает бытовую задачу — перекинуть стейблкоин в международную оплату. В одном приложении: выпуск и пополнение виртуальных карт за USDT, оплата зарубежных сервисов (подписки, SaaS, магазины), пополнение USDT через СБП без переписок с незнакомцами в P2P и вывод USDT в рубли. Карту можно добавить в Apple Pay и Google Pay — если устройство и регион это позволяют.

Каталог внутри сервиса шире, чем одна карта. И человек, и агент могут купить подарочные карты за USDT: Apple, Google Play, Steam и другие бренды из живого списка — ориентировочно около 20 000 позиций с номиналами и порядка 2 000 уникальных. Отдельно — мобильный интернет: travel-eSIM на 150+ стран плюс тарифы для России, оплата с USDT-баланса, активация по QR.

Agent API — это не вход человека в кошелёк и не корпоративный B2B. Программа регистрирует ключ, получает счёт и тратит деньги в рамках каталога. Вывод средств и конвертация на базовом уровне для агента закрыты — это антиотмывочная мера, чтобы канал не использовали для «прогона» крипты. Человек при этом может перевести USDT на счёт агента внутри сервиса. Что именно покупают агенты и какие сценарии уже работают — в плейбуке «Что ИИ-агенты покупают через MCP IMBA».

Где доступно: сайт imbawallet.com, Telegram Mini App, Android (Google Play и RuStore) и мессенджер MAX. Документация для интеграторов — api-docs.imbawallet.com/agent. Оператор бренда — ООО «Аша Воллет» (Республика Абхазия). IMBA Wallet не банк: карты выпускают партнёры.

Контакты. Сайт: https://imbawallet.com/ · Почта: support@imbawallet.com · Telegram: https://t.me/imbawallet_bot · Канал: https://t.me/imbawallet_rus

О компании

ООО «Аша Воллет» — оператор сервиса IMBA Wallet. Республика Абхазия, г. Гагра, ул. Р. Барциц, д. 58. ОГРН 124PA000984, ИНН 11031596. Сервис предоставляет информационно-технологический интерфейс к картам партнёров, балансам USDT/Gram/Bitcoin, eSIM, подарочным картам и prepaid Agent API. Не является банком.


Как обменять крупную сумму криптовалюты на наличные и не потерять деньги?

6 сентября 2026 / Автор статьи: Fedoris

Обменять небольшую сумму криптовалюты обычно несложно: нашли подходящий курс, провели сделку и получили рубли. С большой суммой все иначе. Если нужно получить 500 тысяч, 1 млн или несколько миллионов рублей, смотреть только на курс уже недостаточно.

Важно узнать, сколько денег вы получите в итоге, сколько сделок придется провести, есть ли комиссии и как именно вы получите наличные. Поэтому обменять криптовалюту на наличные крупной суммой лучше после того, как вы заранее сравнили несколько вариантов.

1. Почему крупную сумму сложнее обменять

Допустим, у вас есть криптовалюта, а получить нужно 2 млн рублей.

На P2P может не оказаться одного покупателя на такую сумму. Например, один готов купить криптовалюту на 300 тыс. рублей, другой — на 250 тыс., третий — на 400 тыс.

Тогда придется провести несколько сделок.

Каждый раз нужно:

  • найти подходящее предложение;
  • проверить условия;
  • провести обмен;
  • дождаться перевода;
  • проверить сумму;
  • искать следующего покупателя.

В итоге вместо одной операции получается несколько.

Это не обязательно плохо. Но при большой сумме такой вариант занимает больше времени и требует больше внимания.

2. Не смотрите только на курс

Курс важный показатель, но не единственный.

Представим, что один продавец предлагает более выгодный курс. На первый взгляд он кажется лучшим.

Но если по этому курсу можно продать только часть криптовалюты, оставшуюся сумму придется менять отдельно.

Поэтому лучше сразу спросить себя:

«Сколько рублей я получу за весь объем?»

  • какой курс будет использован;
  • действует ли он на всю сумму;
  • можно ли его зафиксировать;
  • есть ли комиссия;
  • сколько времени займет обмен;
  • где можно получить деньги.

3. На чем можно потерять деньги?

При большой сделке потери могут появиться по нескольким причинам.

Курс меняется

Стоимость BTC, USDT и других криптовалют постоянно меняется.

Если курс не зафиксирован, сумма в рублях может измениться даже за несколько минут.

Сделку приходится делить

Если весь объем не удается продать одному покупателю, часть криптовалюты может уйти по другому курсу.

Есть дополнительные комиссии

Комиссия может взиматься за обмен, перевод или получение наличных.

Поэтому заранее спросите, сколько вы получите уже со всеми расходами.

Нужно отдельно снимать деньги

Если сначала продать криптовалюту и получить рубли на банковский счет, а потом снимать их наличными, это еще один этап.

Если вам изначально нужны наличные, имеет смысл сравнить этот вариант с прямым обменом на наличные.

4. Так все же: P2P или криптообменник?

P2P удобно использовать, когда нужная сумма помещается в одну сделку.

Вы сами выбираете предложение и проводите обмен с конкретным покупателем.

С большой суммой все может стать сложнее. Для крупных обменов лучше сразу смотреть на криптообменник. В этом случае вы обращаетесь не к отдельным покупателям, а к сервису обмена криптовалют.

Один из таких сервисов: Rexex. Он работает с BTC, USDT и другими криптовалютами и предлагает обмен на рубли, в том числе наличными в Москве. Для крупных сделок предусмотрены отдельные условия. (https://rexex.io/ru)

На сайте Rexex можно выбрать нужную криптовалюту, сумму и способ получения. Для наличных в Москве доступны получение в офисе и доставка.

Это не значит, что обменник всегда будет выгоднее P2P. Его просто стоит добавить в список выгодных вариантов, если вам нужна большая сумма наличными.

Когда P2P имеет смысл

Отказываться от P2P только из-за большой суммы не нужно.

Он может быть удобным, если:

  • есть подходящее предложение на весь объем;
  • деньги можно получить на банковский счет;
  • вы готовы самостоятельно контролировать сделку;
  • вам не нужно получать наличные сразу;
  • несколько сделок вас не затрудняют.

Но нужно быть очень удачливым человеком, чтобы одновременно все это совпало.

Когда удобнее обменник

Криптообменник удобен, если вы заранее знаете:

  • сколько криптовалюты хотите продать;
  • сколько рублей вам нужно;
  • что деньги нужны наличными;
  • когда вы хотите их получить.

У Rexex для крупных заявок есть отдельные условия обслуживания. Сервис также указывает, что входящие BTC, ETH и USDT проверяются на риск, а для крупных заявок предусмотрено обслуживание через менеджера. (https://rexex.io/ru/blog/faq)

При этом перед любой крупной сделкой стоит заранее уточнить курс, комиссии и условия получения денег.

5. Как запросить обмен на большую сумму?

Не нужно спрашивать абстрактное:

«Какой у вас курс BTC?»

Лучше сразу написать:

«Хочу обменять X BTC на наличные рубли в Москве. Сколько рублей я получу за весь объем? Какой будет курс, есть ли комиссия и когда можно получить деньги?»

Для USDT можно использовать такой же запрос.

Так вы сразу получите информацию именно по своей сумме.

6. Офис или доставка?

Если деньги нужны наличными, заранее выберите способ получения.

Офис подойдет, если вам удобно приехать и забрать деньги лично.

Доставка может быть удобнее, если не хочется ехать самостоятельно.

Условия доставки зависят от конкретного сервиса. Например, Rexex указывает, что доставка наличных доступна в Москве, Санкт-Петербурге и еще ряде городов, а ее стоимость зависит от адреса и условий сделки.

7. Что проверить перед обменом?

Перед отправкой криптовалюты проверьте:

  • сколько рублей вы получите;
  • какой курс используется;
  • фиксируется ли курс;
  • есть ли комиссия;
  • сколько времени займет сделка;
  • где получите деньги;
  • возможна ли доставка;
  • нужна ли идентификация;
  • принимается ли ваш объем.

Если сумма большая, лучше получить все основные условия до перевода криптовалюты.

8. А если деньги нужны к определенной дате?

Не стоит начинать поиск в последний момент.

Сразу сообщите сервису или покупателю:

  • какую криптовалюту продаете;
  • какой объем;
  • сколько рублей нужно;
  • где хотите получить деньги;
  • к какой дате они нужны.

При P2P заранее неизвестно, сколько подходящих предложений будет доступно.

При обмене через сервис можно заранее обсудить всю сделку.

9. Как выбрать самый выгодный вариант

Еще раз, просто сравните несколько предложений по пяти простым пунктам:

  1. Сколько рублей получите.
  2. Какой курс.
  3. Какие комиссии.
  4. Сколько сделок нужно провести.
  5. Когда и где получите деньги.

Как уже говорилось, 6 отдельных сделок может в итоге принести на финальном результате сумму на руки меньше, чем разовый обмен на наличные в криптообменнике.

Итог

При большой сумме не стоит выбирать предложение только по курсу.

Сначала узнайте, сколько рублей получите за весь объем и сколько дополнительных расходов будет у сделки.

P2P может быть удобным, если есть хорошее предложение на нужную сумму.

Если же деньги нужны наличными, а сумму приходится собирать из множества P2P-сделок, стоит работать сразу с криптообменником.